Perícia no HackRF One com PortaPack e firmware Mayhem: onde ficam os vestígios no cartão de memória
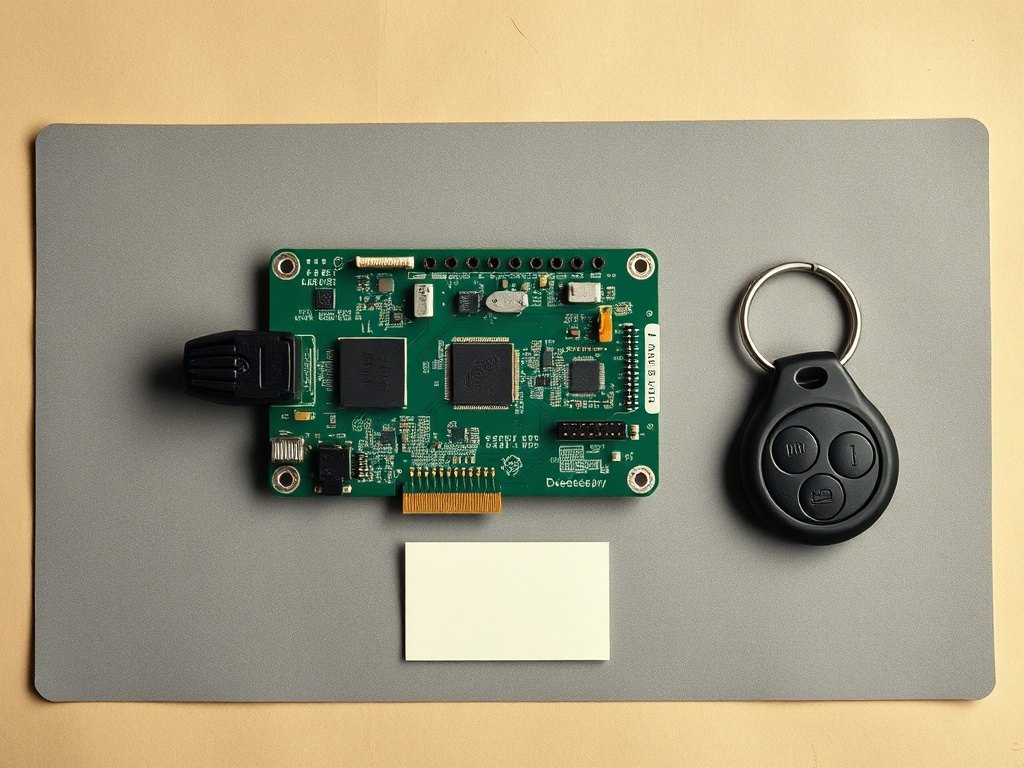
Düzgün Küçük, do Departamento de Engenharia de Perícia Digital da Universidade Fırat, na Turquia, publicou no arXiv em 11 de outubro de 2026 o artigo “Forensic Analysis of the HackRF One with PortaPack Mayhem Firmware”, que descreve onde ficam, em que formato e quando são gravados os vestígios de uso desse rádio portátil no cartão de memória e propõe regras para interpretá-los numa perícia.
O equipamento e por que ele interessa
O HackRF One é um rádio definido por software (software-defined radio, SDR), aparelho em que quase todo o processamento do sinal é feito por programa, o que permite à mesma placa receber e transmitir numa faixa larga, de 1MHz a 6GHz, alternando entre as duas funções.
Com a placa PortaPack e o firmware de código aberto Mayhem, o rádio passa a funcionar sozinho, sem computador, com tela sensível ao toque de 3,2” (8,13cm), bateria e cartão microSD, e consegue gravar sinais de rádio em amostras digitais chamadas IQ, retransmiti-los e gerar sinais falsos de GPS, de ADS-B, o sistema pelo qual os aviões informam a posição, e de Bluetooth de baixa energia.
O autor lembra que esses recursos podem ser usados em crimes como a falsificação de localização, o bloqueio de comunicações e o ataque de repetição (replay), em que o sinal do controle remoto de um carro ou de um portão é gravado e retransmitido depois, e não achou estudo revisado por pares sobre a perícia desse aparelho.
O método: código-fonte em vez de engenharia reversa
O exame partiu da imagem do cartão do aparelho do autor, usado de agosto a dezembro de 2024 sem roteiro de ações, e todas as conclusões foram tiradas só dos vestígios na imagem e conferidas no código-fonte do Mayhem v2.0.1, sem usar o que o autor sabia sobre o próprio uso.
A imagem foi tratada como somente leitura, com hash conferido no início e no fim, e o exame seguiu seis etapas: aquisição e integridade, análise do sistema de arquivos FAT32, interpretação de cada arquivo pelo trecho de código que o grava, linha do tempo, análise dos sinais gravados e relação de cada vestígio com o componente do aparelho que o produz.
O catálogo de vestígios
O artigo traz um catálogo de 17 tipos de vestígio, cada um ligado ao arquivo do código-fonte que o grava, entre eles os arquivos de configuração de cada aplicativo, as gravações de rádio com o arquivo de texto que guarda a frequência central e a taxa de amostragem, as capturas de tela e as listas de reprodução.
Um ponto de interpretação destacado é que o Mayhem recria o arquivo de configuração toda vez que o aplicativo é fechado, de modo que a data do arquivo mostra o último fechamento, e não o primeiro uso, e que esse arquivo prova só que o aplicativo foi aberto, e nunca que houve transmissão.
As datas e a bateria do relógio
As datas do FAT32 não guardam fuso horário e têm resolução de 2 segundos, e por isso cada data deve ser lida pela regra do sistema que a gravou, já que o aparelho, o Windows e o Linux gravam a hora de modo diferente.
Sem a bateria do relógio interno (RTC), o Mayhem lê o ano como zero e adianta em um dia, a cada inicialização, a data de um arquivo de controle, de modo que datas como “1980-01-0N” não são dias do calendário, e sim uma contagem de inicializações sem bateria.
No exemplo, a ordem em que os clusters do cartão foram ocupados permitiu situar as gravações datadas de 1980 entre 23 de agosto e 17 de setembro de 2024, com a ressalva do autor de que essa inferência depende de os diferentes sistemas usarem a mesma indicação de próximo cluster livre.
Apagado, cortado e editado
Cada alteração deixa um rastro próprio: o arquivo apagado tem a entrada de diretório marcada e os clusters liberados, o corte com a ferramenta IQ Trim deixa uma cópia temporária apagada com o sufixo “-tmp”, e a edição de texto no próprio aparelho deixa uma cópia com o sufixo “~” mais antiga que o arquivo principal.
Uma lista de reprodução apontava para uma gravação que não estava mais no diretório, e na faixa de clusters livres entre as gravações vizinhas o autor encontrou 2.000 clusters, cerca de 4,1s de sinal, que pela posição são muito provavelmente a parte final dessa gravação apagada, embora a ausência da entrada de diretório impeça a confirmação.
O conteúdo atual de outra gravação apareceu inteiro no espaço livre, mas começando no byte 274.992 do original, o que mostrou que os primeiros 0,1375s tinham sido cortados, e esse trecho foi recuperado quase todo e continha só ruído e uma portadora contínua, sem informação.
Os sinais gravados
A análise dos sinais seguiu quatro passos: ler a frequência central e a taxa de amostragem, examinar a envoltória, o espectro e o espectrograma, classificar o sinal liga-desliga (OOK) pelos pulsos e identificar a codificação, e comparar os bits com um decodificador independente, o rtl_433.
Nas gravações de 433,92MHz os pulsos e intervalos tinham duas durações, múltiplas de uma base de 104µs, e as quatro combinações de pulso curto ou longo com intervalo curto ou longo mostraram codificação Manchester, a 4.808 bits por segundo, enquanto o analisador automático do rtl_433 tinha sugerido outra codificação, palpite que o autor aponta como enganoso.
Em seis fontes, incluindo os dados recuperados, os bits 16 a 47 foram iguais nos 37 quadros completos, compatíveis com um identificador fixo de 32 bits, e os bits 56 a 103 mudaram a cada acionamento, compatíveis com código variável (rolling code), estrutura típica de controle de carro ou de portão, embora a marca não tenha sido identificada.
Na validação, em 154 dos 163 quadros a decodificação do estudo coincidiu com a do decodificador Manchester do rtl_433 em todos os bits após o cabeçalho, e os 9 restantes estavam numa gravação fraca em que o rtl_433 não decodificou nenhum quadro completo.
Recomendações e limites
Para o perito, o autor recomenda tirar o cartão antes de ligar o aparelho, que pode transmitir assim que é ligado se houver aplicativo configurado para abrir sozinho, copiá-lo inteiro como disco físico através de bloqueador de escrita, guardar o relatório de hash da ferramenta de aquisição junto com a imagem, anotar se há bateria no relógio e a hora mostrada na tela e ler também o firmware gravado na memória flash do aparelho.
Entre os limites, o autor aponta que os achados vêm de um único cartão, usado e examinado pela mesma pessoa, sem validação por examinador independente, que as regras valem para o Mayhem v2.0.1 e devem ser conferidas no código de outras versões, que o decodificador só foi testado pela concordância com o rtl_433 e que a imagem cobre só a partição, e não o cartão inteiro, além de o cartão ter sido ligado a computadores sem bloqueador de escrita antes da cópia.
A imagem examinada foi publicada pelo autor no repositório Zenodo sob licença CC BY 4.0, e os métodos de datas, de recuperação por cluster e de corte, segundo o artigo, podem ser aplicados a outras ferramentas de rádio que usam FAT32, como o Flipper Zero.
Fonte original: arXiv, Düzgün Küçük, 11.Out.2026.
Marcadores: HackRF One, rádio definido por software, perícia digital, controle remoto, recuperação de dados, cadeia de custódia.