Carteiras Ledger vendidas por revendedora do Sudeste Asiático tinham chip espião que roubava as frases de recuperação
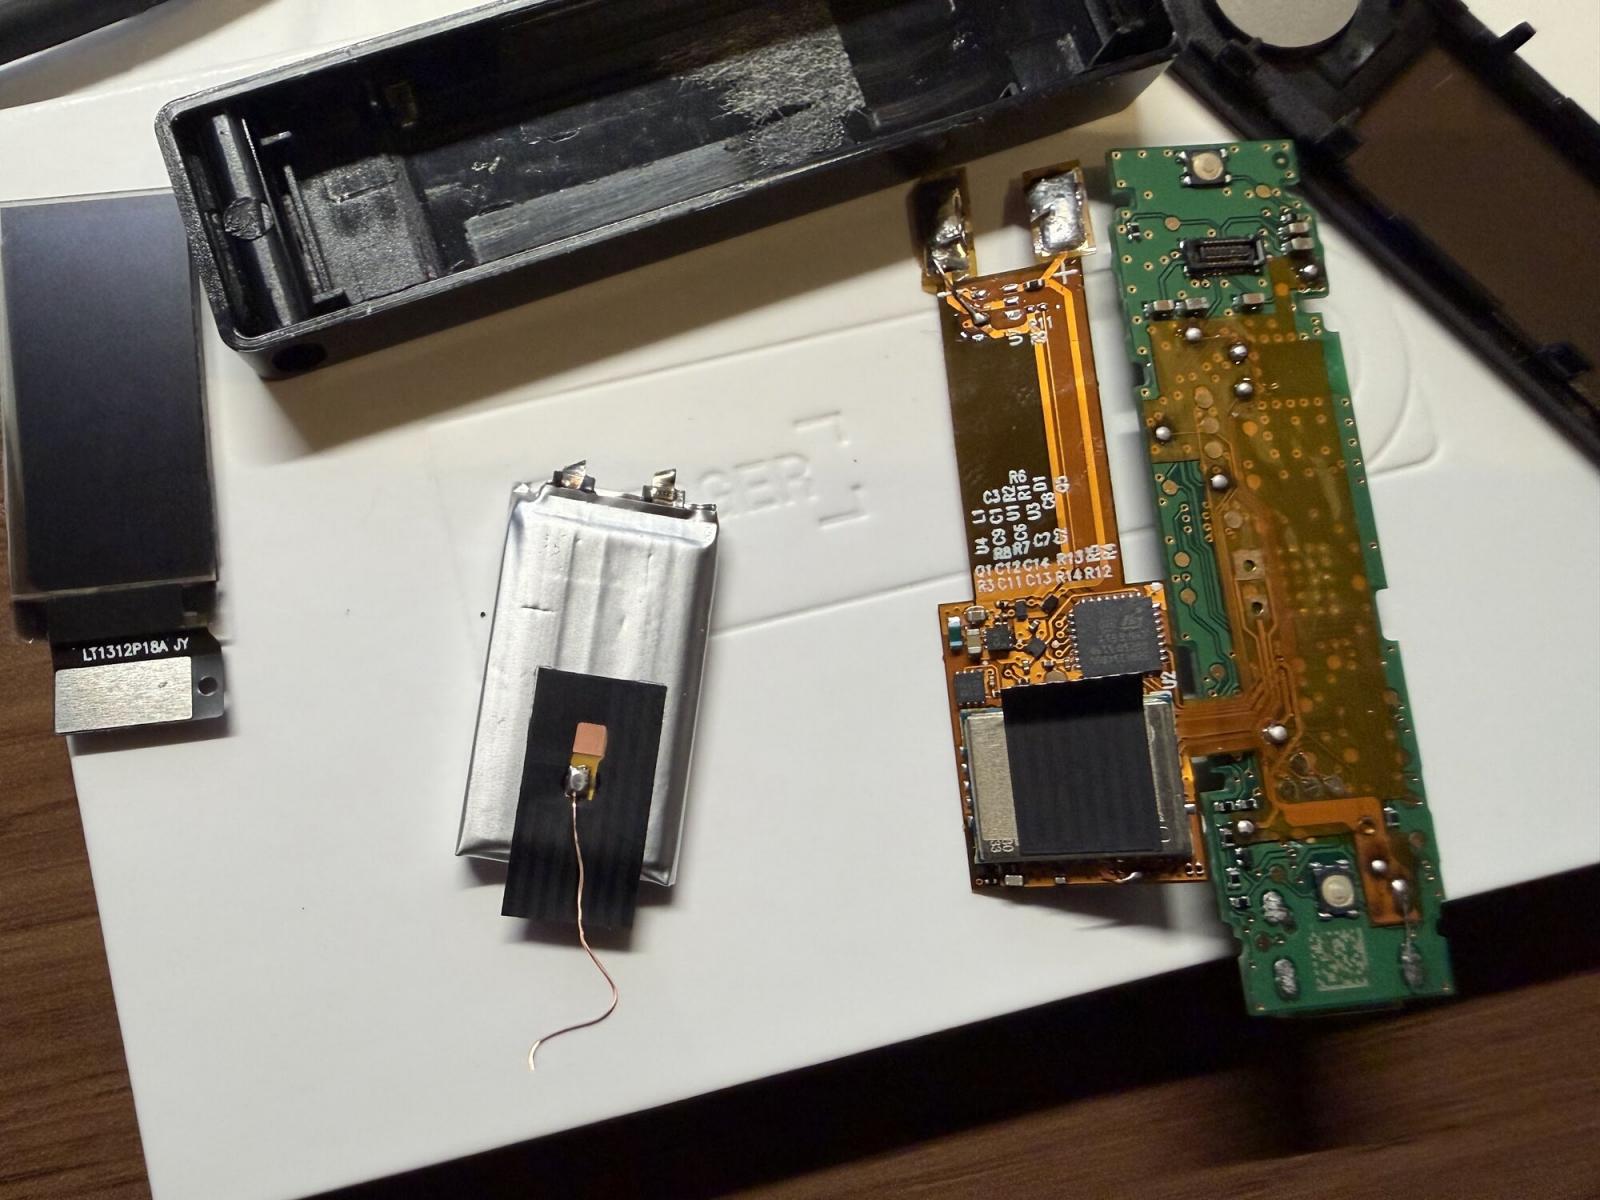
A Ledger, fabricante de carteiras de hardware para criptomoedas com sede em Paris, confirmou que aparelhos vendidos pela CryptoBilis, revendedora com sede na Malásia que atua no Sudeste Asiático, foram adulterados com um implante de hardware que capturava a frase de recuperação dos compradores e permitia esvaziar as carteiras, segundo reportagem de Bill Toulas no BleepingComputer publicada em 12 de outubro de 2026.
Como o caso começou
Em 9 de outubro de 2026, depois de relatos de usuários que viram suas criptomoedas sumirem, a Ledger abriu uma investigação e pediu à CryptoBilis que parasse de vender e despachar seus aparelhos, e no mesmo dia o analista de blockchain conhecido como Specter disse ter rastreado mais de US$ 86 milhões em supostos desvios no Ethereum, na Tron e no Bitcoin.
No dia seguinte, 10 de outubro de 2026, a empresa confirmou que o aparelho de um dos usuários atingidos tinha um implante de hardware não autorizado, e depois informou que todos os relatos de esvaziamento de carteira estavam ligados a aparelhos vendidos pela CryptoBilis.
Durante a configuração, a carteira mostra na tela uma frase de recuperação de 24 palavras com a qual qualquer pessoa consegue restaurar a carteira em outro aparelho e mover os fundos.
O que a perícia do hardware encontrou
Mark Karpelès, que dirige o Karpeles Lab e é diretor de tecnologia da Shells.com, publicou a foto de um implante num Ledger Nano X comprado, segundo ele, numa plataforma conhecida de um vendedor chinês com envio da Malásia, e explicou que o circuito ficava escondido atrás da tela, capturava a imagem do visor e os toques nos botões para identificar a frase e a transmitia ao invasor por conexão LTE com um eSIM.
O estúdio de pesquisa Tibane Labs confirmou o achado e examinou duas versões do implante em aparelhos Nano X, um comprado de um vendedor da China na Amazon do Japão, com envio da Malásia, e outro arrematado num leilão do Yahoo! no Japão.
No primeiro aparelho, o invasor trocou a bateria original por uma menor, que alimentava ao mesmo tempo o implante e a carteira, e debaixo da bateria e da antena estavam um microcontrolador ST STM32G431KBU6, um eSIM minúsculo de 2×2mm ao lado dele e um módulo LTE blindado que enviava as palavras.
No segundo, mais avançado e aparentemente igual ao descrito por Karpelès, o implante funcionava com a bateria original, ocupava o espaço da espuma que fica sob a tela OLED e tinha as marcações do microcontrolador e do eSIM raspadas para esconder a identificação das peças.
Nos dois casos, o sinal que denunciava a adulteração era o fio da antena, e os pesquisadores observaram que um dos exemplares usava uma placa de circuito flexível projetada e encomendada a um fabricante de placas, e não uma peça montada à mão.
A equipe de segurança da própria Ledger, a Ledger Donjon, descreveu em 13 de outubro de 2026 o mesmo funcionamento: o implante fica dentro da carcaça, lê o que aparece na tela e, quando reconhece as telas da frase de recuperação, o microcontrolador decodifica as palavras e as transmite por LTE usando um eSIM já habilitado, sem alterar o chip de segurança (Secure Element), o sistema operacional da carteira, as transações ou as assinaturas.
Por isso o mecanismo de verificação de autenticidade da Ledger, o Genuine Check, não ajuda nesse caso, porque a própria empresa avisa que ele não detecta implantes acrescentados quando o Secure Element original continua intacto.
O rastreamento na blockchain
A empresa de análise Bitquery contou US$ 93,2 milhões retirados de 315 carteiras em seis blockchains (Tron, Bitcoin, Ethereum, BNB Chain, Polygon e Solana), com a maior saída na Tron, cerca de US$ 70,5 milhões, e numa análise de 12 de outubro de 2026 chegou a cerca de US$ 102 milhões em 324 carteiras, enquanto os pesquisadores da YFarmX contaram 530 endereços atingidos e US$ 103,4 milhões em perdas.
Segundo a Bitquery, o invasor começou a sacar em 9 de outubro de 2026 e esvaziou carteiras nas seis redes em 47 minutos, com 111 endereços de bitcoin esvaziados num único bloco e 25 carteiras da Tron assinando a mesma autorização de transferência de USDT em três segundos, o que lhe permitiu retirar cerca de 29 milhões de USDT em segundos.
A empresa também encontrou pelo menos 21 operações de teste na Tron e 20 no Ethereum nas duas semanas anteriores ao ataque, em que o autor mandava pequenas quantias para pagar taxas, pedia autorizações de transferência e devolvia os ativos, sequência que, para a Bitquery, indica que um único invasor ou um sistema automatizado já tinha as chaves de muitas carteiras antes do saque.
A Tether bloqueou 37 endereços ligados ao ataque, 20 deles com cerca de US$ 10 milhões em USDT, mas o invasor trocou cerca de US$ 14,9 milhões por USDD, uma stablecoin que a Tether não consegue congelar, e passou cerca de 2.990 ETH pelo misturador Tornado Cash antes de convertê-los em Zcash.
A investigação fora da Ásia
Em 13 de outubro de 2026, a MediaMarkt Saturn, uma das maiores redes de eletrônicos da Europa, suspendeu com a concordância da Ledger a venda das carteiras nas lojas e na internet, depois do relato de um implante feito por um cliente na Alemanha, caso em que a Ledger diz não ter havido perda de fundos.
Um usuário da rede X identificado como Johannes afirmou ter achado cabos extras e módulos de celular em dois aparelhos comprados em lojas diferentes da MediaMarkt, cujo estoque, segundo os registros da loja, veio da distribuidora Aqipa GmbH, e no mesmo dia Karpelès disse ter confirmado um implante num Ledger Flex comprado no aeroporto de Singapura, mas a Ledger não confirmou ligação entre esses aparelhos e o caso da CryptoBilis.
A CryptoBilis suspendeu a venda e o envio de carteiras de todas as marcas na Indonésia, na Malásia e nas Filipinas e fechou temporariamente as lojas físicas, enquanto a Trezor e a OneKey tiraram a revendedora das suas redes de parceiros.
O que ainda não está confirmado
A Ledger afirma que não confirmou o número total de vítimas nem o valor perdido, que os números que circulam vêm de terceiros e não foram totalmente verificados, e que não sabe ainda como nem quando os aparelhos foram adulterados.
A empresa pede a quem perdeu fundos ou tem um aparelho adulterado que registre ocorrência na polícia e não abra nem envie o aparelho a ninguém antes de falar com o suporte da Ledger ou com as autoridades, e diz que a Ledger Donjon vai analisar os aparelhos que receber.
Fonte original: BleepingComputer, Bill Toulas, 12.Out.2026.
Marcadores: Ledger, carteira de hardware, ataque à cadeia de suprimentos, criptomoedas, rastreamento em blockchain.